[点晴永久免费OA]网络安全设备 WAF(Web应用防火墙)
当前位置:点晴教程→点晴OA办公管理信息系统
→『 经验分享&问题答疑 』
WAF(Web Application Firewall,Web应用防火墙)是专门针对 Web 应用层攻击的安全设备,工作在 HTTP/HTTPS 协议层面,重点防护 SQL 注入、XSS、CSRF、命令注入、文件上传漏洞、恶意爬虫、应用层 DDoS 等攻击。 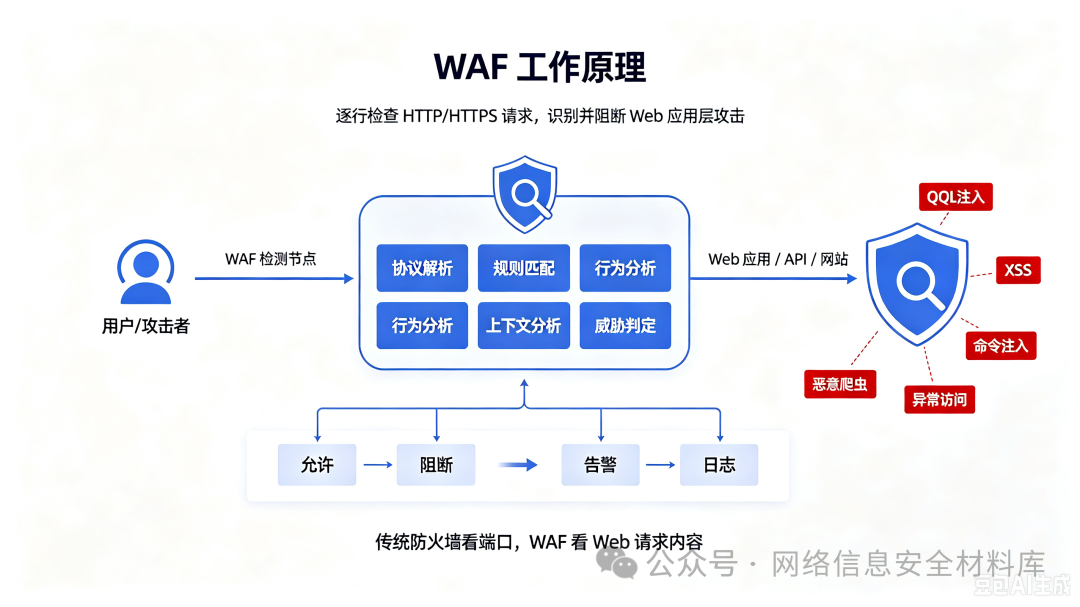 一、WAF 工作原理1. 流量代理/镜像接入WAF 通常以反向代理、透明代理或旁路镜像方式接入 Web 业务流量,成为访问 Web 应用的必经节点或检测节点。 2. HTTP/HTTPS 协议解析WAF 会完整解析 Web 请求: - 请求方法:GET、POST、PUT、DELETE 等 - URL 与路径 - HTTP Header - Cookie、Session - POST 参数、JSON/XML 数据 - 文件上传内容 3. 规则匹配与行为分析WAF 将请求内容与攻击特征库、白名单、黑名单、自定义规则进行匹配,判断是否包含攻击载荷。 4. 威胁判定常见检测方式包括: - 特征匹配:识别 SQL 注入、XSS、命令注入等已知攻击签名 - 协议异常检测:识别畸形请求、异常方法、异常参数 - 访问频率控制:防暴力破解、恶意扫描、爬虫 - 上下文分析:判断参数是否接触数据库、操作系统或文件系统 - AI/机器学习检测:识别异常行为和未知攻击 5. 执行动作WAF 根据策略执行: - ✅ 允许 - 🚫 阻断 - 📝 记录日志 - ⚠️ 告警 - 📊 统计分析 WAF 像 Web 应用的安检门,逐包检查 HTTP 请求里的 “人、货、路径”,发现攻击就阻断。 二、WAF 主要功能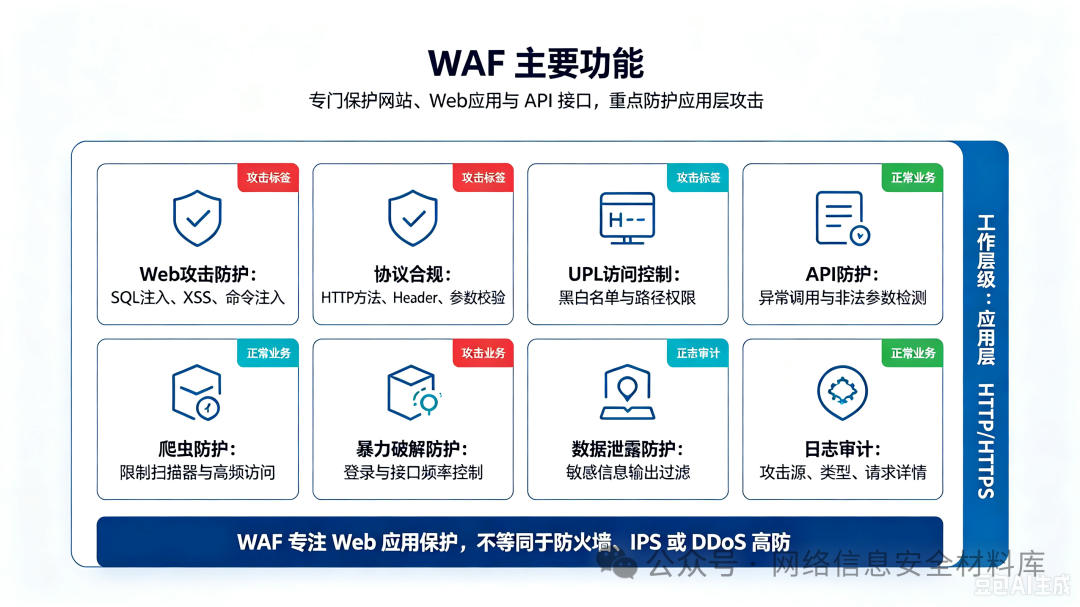 | Web 攻击防护 | 防 SQL 注入、XSS、CSRF、命令注入、文件上传漏洞等 | | 协议合规 | 校验 HTTP 方法、Header、Content-Type、参数格式 | | URL 访问控制 | 黑白名单、路径权限、敏感接口保护 | | API 防护 | 识别异常调用、高频调用、非法参数 | | 爬虫与扫描防护 | 限制访问频率、拦截恶意爬虫和漏洞扫描器 | | 暴力破解防护 | 对登录、短信验证、接口调用做频率限制 | | 数据泄露防护 | 敏感信息输出过滤,如手机号、身份证、银行卡 | | SSL/TLS 卸载与加密 | 支持 HTTPS 解析和证书管理 | | 日志与审计 | 记录攻击源、攻击类型、请求详情、响应状态 | | 高可用部署 | 支持主备、集群、双机热备,避免单点故障 | WAF 的核心价值不是“能不能防”,而是“能不能在不误拦截业务的前提下有效阻断攻击”。 三、WAF 应用场景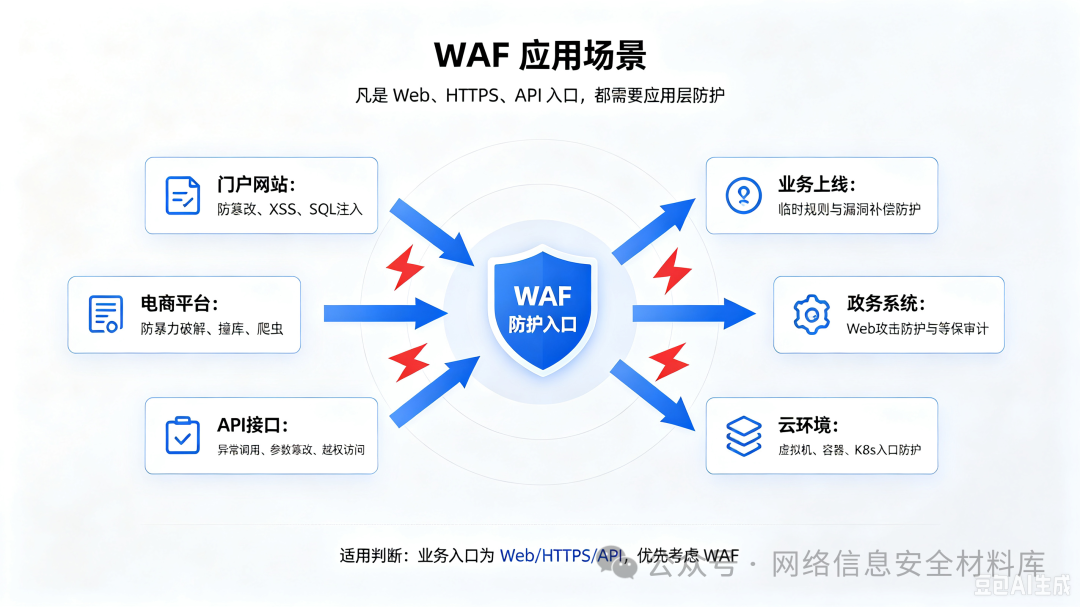 1. 门户网站与官网防护政府、企业、媒体网站常被针对挂马、篡改、XSS、SQL 注入攻击。WAF 可作为网站边界防护层。 2. 电商平台防护电商涉及用户登录、订单、支付、商品搜索,容易遭遇: - 暴力破解 - 撞库 - 爬虫爬取商品/用户数据 - 支付接口异常调用 3. API 接口防护移动 App、小程序、OpenAPI、微服务之间的接口暴露后,容易被批量调用、篡改参数或越权访问。 4. 政企系统与等保合规电子政务、医疗、教育、金融等系统需要对 Web 攻击、访问行为、日志审计进行防护,满足等保要求。 5. 云环境与容器 Web 业务云上虚拟机、容器、K8s 中的 Web 应用,同样需要 WAF 做入口防护。云 WAF 可与域名、负载均衡、CDN 联动。 6. 业务上线前的安全测试联动WAF 可与漏洞扫描、渗透测试配合:测试发现漏洞后,先通过临时规则防护,再推动业务侧修复。 只要业务是 Web/HTTPS/API,就应该考虑 WAF;如果只是数据库、内网系统或纯终端业务,不一定适合 WAF。 四、WAF 部署方式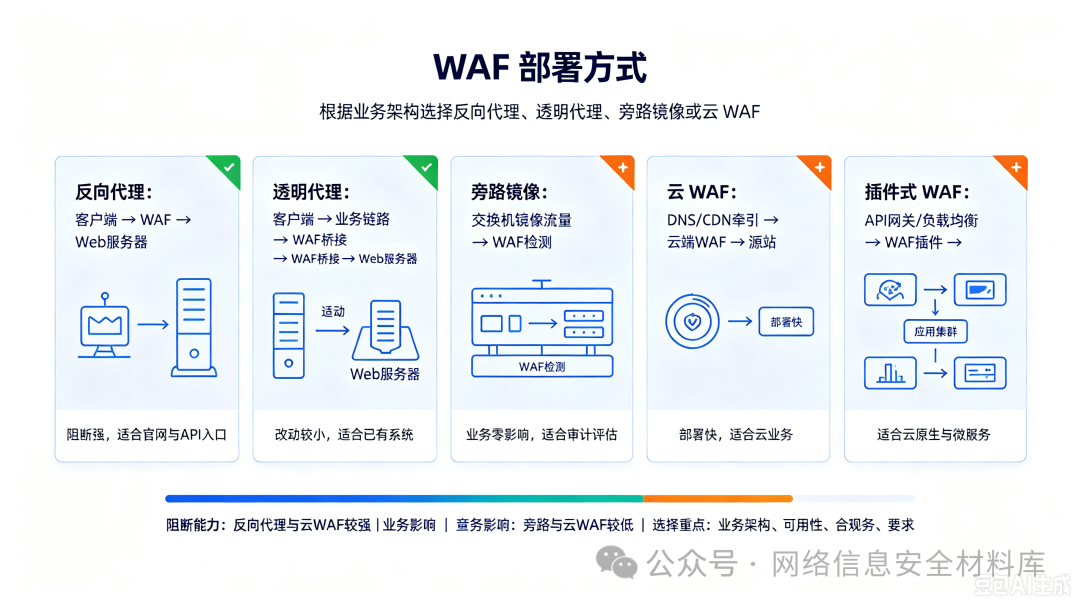 1. 反向代理模式WAF 位于客户端和 Web 服务器之间,充当反向代理,所有流量先经过 WAF 再转发到业务服务器。 优点: - 攻击阻断效果最好 - 支持 HTTPS 卸载 - 可做访问控制和负载均衡联动 缺点: - 需要调整域名解析或网络架构 - 成为业务链路节点,故障影响大 2. 透明代理/透明桥模式WAF 串接在业务链路中,客户端和服务器感知不到代理存在。 优点: - 改动较小 - 适合已有业务系统快速接入 缺点: - 对网络稳定性要求高 - 部分复杂业务可能受 TCP 连接影响 3. 旁路镜像模式WAF 只接收镜像流量,做检测和审计,不一定能实时阻断。 优点: - 对业务零影响 - 适合前期检测和评估 缺点: - 不一定具备完整阻断能力 - 适合审计,不适合主防护 4. 云 WAF / SaaS WAF通过修改 DNS、接入 CDN 或 API 网关,把业务流量牵引到云端 WAF。 优点: - 部署快 - 无需硬件 - 适合云业务和多站点防护 缺点: - 依赖云厂商能力 - 对私有化部署、复杂合规场景适配有限 5. 嵌入式 WAF / 插件式 WAF作为插件嵌入到应用网关、负载均衡、容器网关或开发平台中。 优点: - 与业务平台集成度高 - 适合云原生、微服务架构 缺点: - 防护能力依赖宿主平台 - 统一运维和规则管理更重要 部署对比表五、主流厂商及核心特点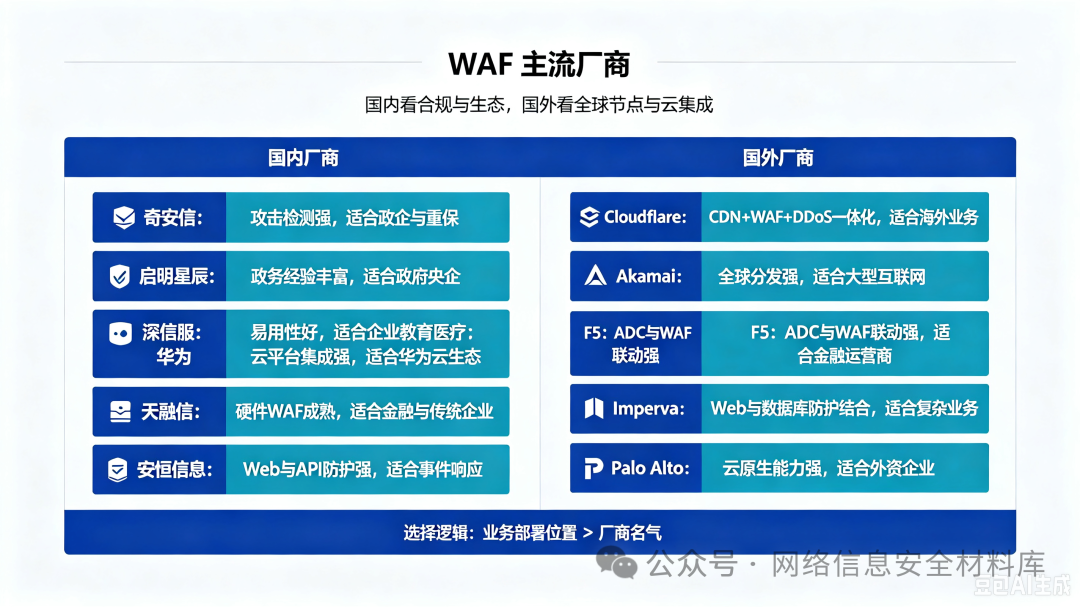 1. 国内厂商
2. 国外厂商六、厂商选型指南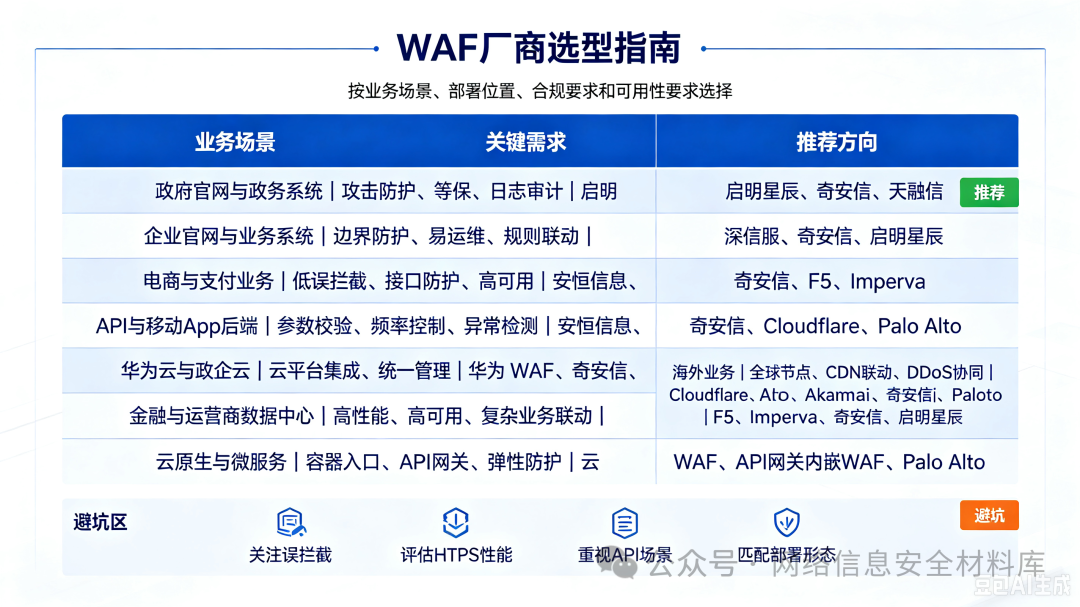 选型维度场景化选型建议选型避坑1. 不要只看“能不能防”,还要看“会不会误拦截”。 2. 规则越严,不一定越安全;业务可用性同样重要。 3. HTTPS 业务必须关注 SSL 解密/卸载能力。 4. API 业务要关注参数校验、频率控制、异常调用检测。 5. 云 WAF 适合云业务,但私有化、强合规场景仍要评估部署形态。 6. 硬件 WAF 要关注并发连接、QPS、SSL 性能和集群能力。 阅读原文:原文链接 该文章在 2026/10/27 10:20:04 编辑过 |
关键字查询
相关文章
正在查询... 
|


 400 186 1886